Kihagyás és továbblépés a tartalomhoz

Scepi Consulting · AI és információbiztonság

Átlátható adatok. Ellenőrzött AI-működés.

AI-val támogatott információbiztonság a vállalati tudás, az oktatás és az adatkapcsolatok oldaláról. A Scepi meglévő AI- és integrációs megoldásaira építve, meghatározott hozzáférésekkel és emberi döntési pontokkal.

Vállalatvezetőknek, IT- és folyamatgazdáknak.

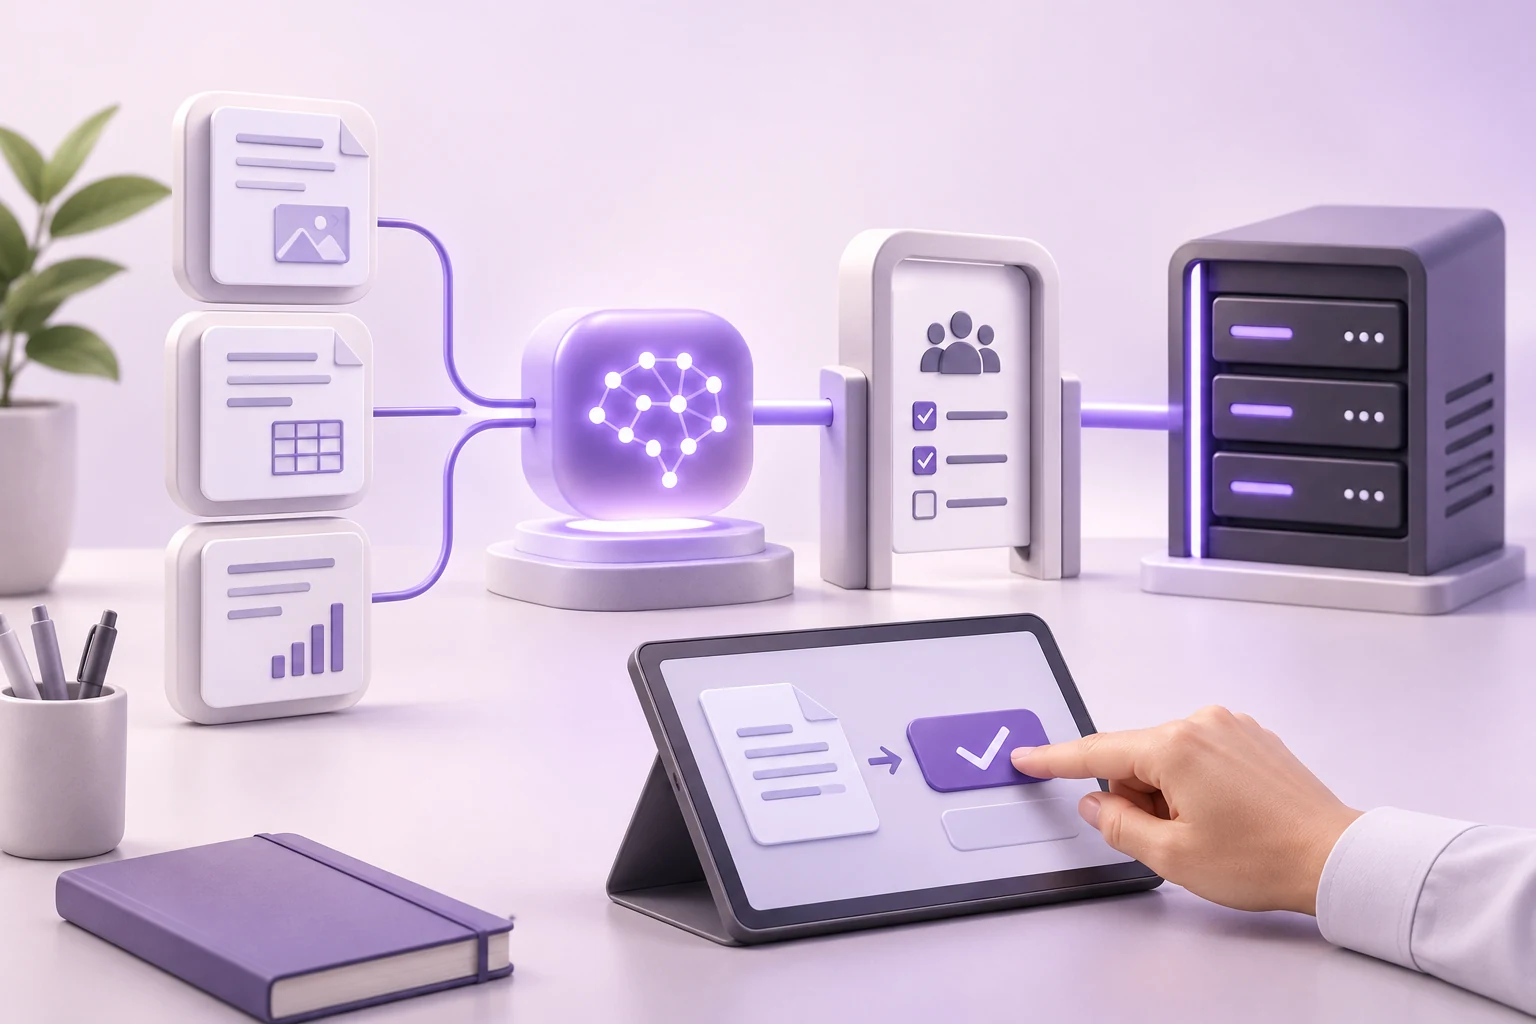
Illusztráció: vállalati dokumentumok és AI kapcsolata jogosultsági ellenőrzéssel és emberi jóváhagyással.
A feladathoz szükséges adat. A művelethez szükséges jog.Szemléltető illusztráció az ellenőrzött AI-működésről.
Visszakereshető források

Az összefoglaló mellett az alapjául szolgáló információ is legyen elérhető.

Lehatárolt hozzáférés

Kijelölt adatok és műveletek, a konkrét munkafolyamathoz igazítva.

Emberi felelősség

A javaslat, az ellenőrzés és a végrehajtás külön lépés.

Két összetartozó feladat

Segítse az AI a munkát.
Legyen kontroll a használata felett.

Az információbiztonsági feladatok támogatása és az AI biztonságos bevezetése más-más kérdéseket vet fel. Mindkettőnél a saját folyamatból, az engedélyezett adatokból és a felelősökből indulunk.

01 / AI A BIZTONSÁGI MUNKA TÁMOGATÁSÁBAN

Információból ellenőrizhető előkészítés

Hosszú dokumentumok, visszatérő kérdések és belső tudásátadás. Az AI segíthet összefoglalót, ellenőrzési szempontokat és tananyagtervezetet készíteni.

  • Belső szabályzatok és eljárások áttekintése.
  • Kérdés–válasz a jóváhagyott vállalati tudásból.
  • Oktatási anyagok előkészítése a munkakörökhöz.
02 / AZ AI-HASZNÁLAT BIZTONSÁGA

Adatból szabályozott hozzáférés

Az AI csak azokhoz a forrásokhoz és műveletekhez kapcsolódjon, amelyekre a feladatához szüksége van. Az integrációban a jogosultság és az ellenőrzés is tervezési kérdés.

  • Adatkörök és feldolgozási környezet kiválasztása.
  • Olvasás és módosítás szétválasztása.
  • Jóváhagyási pontok, naplózás és tesztelés.

A bemutatott irány a meglévő Scepi-portfólió alkalmazása. A konkrét funkciókat és a vállalt feladatokat felmérés és külön egyeztetés alapján rögzítjük.

Lehatárolt alkalmazási lehetőségek

Melyik feladatot érdemes először kipróbálni?

Az alábbi példák a meglévő vállalati AI-, tudáskezelési, képzési és integrációs képességekre építhető pilotirányok. Az elérhető adatokat és a szakmai ellenőrzést minden esetben előre tisztázni kell.

Szabályzatból használható ellenőrzőlista

Jóváhagyott belső dokumentumok összefoglalása, eltérő megfogalmazások és tisztázandó pontok összegyűjtése. A tartalmat az információbiztonsági felelős ellenőrzi.

Lehetséges kimenet: forráshivatkozásokkal ellátott vázlat és ellenőrzendő kérdések.

Vállalati tudás, visszakereshető válaszok

Eljárások, belső útmutatók és bevált munkamódszerek rendszerezése. A Spark kereshető tudásra, promptokra, playbookokra és forráskövetésre épülő megközelítésével.

Lehetséges kimenet: a kijelölt tudásanyagból összeállított válasz, szakmai ellenőrzéshez.

Tudatosság a napi munkafolyamatokban

Információbiztonsági felelős által jóváhagyott anyagokból munkakörhöz illesztett tananyag előkészítése. A Scepi Learn a saját dokumentumokra és kompetenciákra épülő kurzuskészítést támogatja.

Lehetséges kimenet: ellenőrizhető tananyagtervezet, saját vállalati példákkal.

AI-kapcsolat az üzleti rendszerekhez

API- és MCP-integráció, előre kijelölt adat- és műveleti körrel. Az Odoo-adatok olvasása, a változtatás előkészítése és a jóváhagyott végrehajtás külön kezelhető.

Lehetséges kimenet: egy körülhatárolt munkafolyamat pilotja és dokumentált hozzáférési rendje.

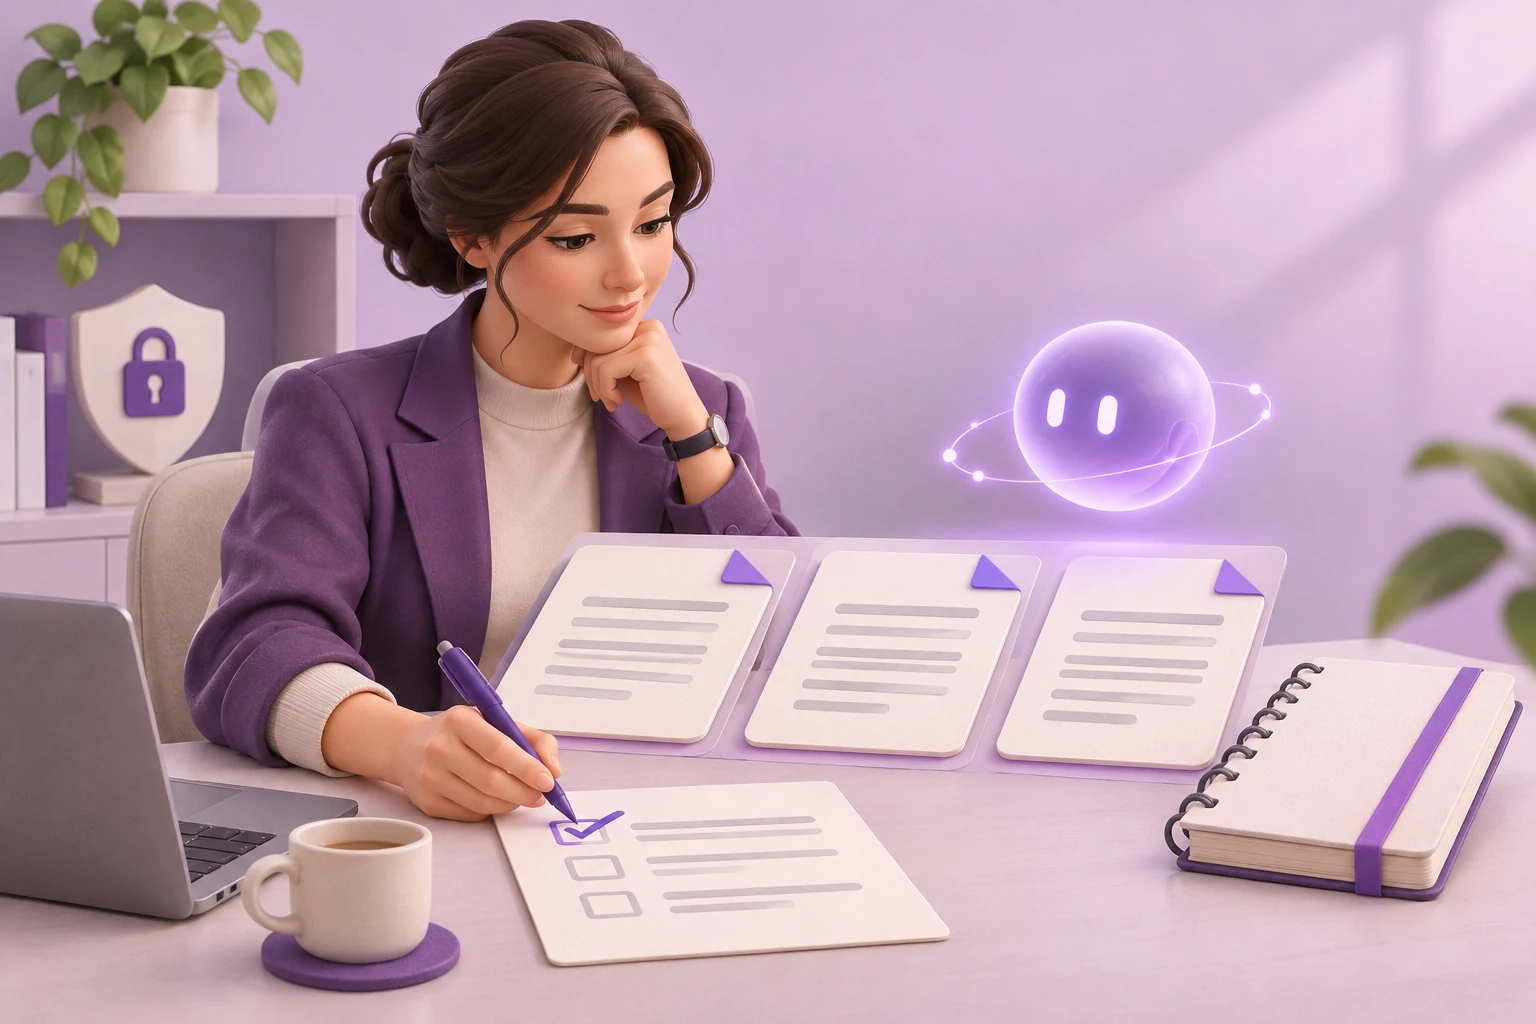
Illusztráció: szakember AI-val előkészített dokumentumokat és ellenőrzőlistát vizsgál át.
Az AI előkészít. A szakember ellenőriz és dönt.

A szakmai kontroll helye

A forrás és a bizonytalanság is látszódjon.

A jól megfogalmazott válasz is lehet téves vagy hiányos. A pilotban azt is vizsgálni kell, mi történik hiányzó forrás, elavult dokumentum vagy a feladathoz nem tartozó kérés esetén.

  • Forrás: miből készült a válasz?
  • Határ: mihez nincs elegendő adat vagy jogosultság?
  • Felelős: ki ellenőrzi és ki engedélyezi a következő lépést?

Biztonságtudatos bevezetés

A kontroll a rendszer része legyen.

A hozzáférési határt a kapcsolt rendszerekben és az integrációban is érvényesíteni kell. Egy AI-nak megadott szöveges tiltás önmagában nem elegendő védelem.

Az alábbi pontok a kialakítás és az ellenőrzés szempontjai, nem általános biztonsági garanciák.

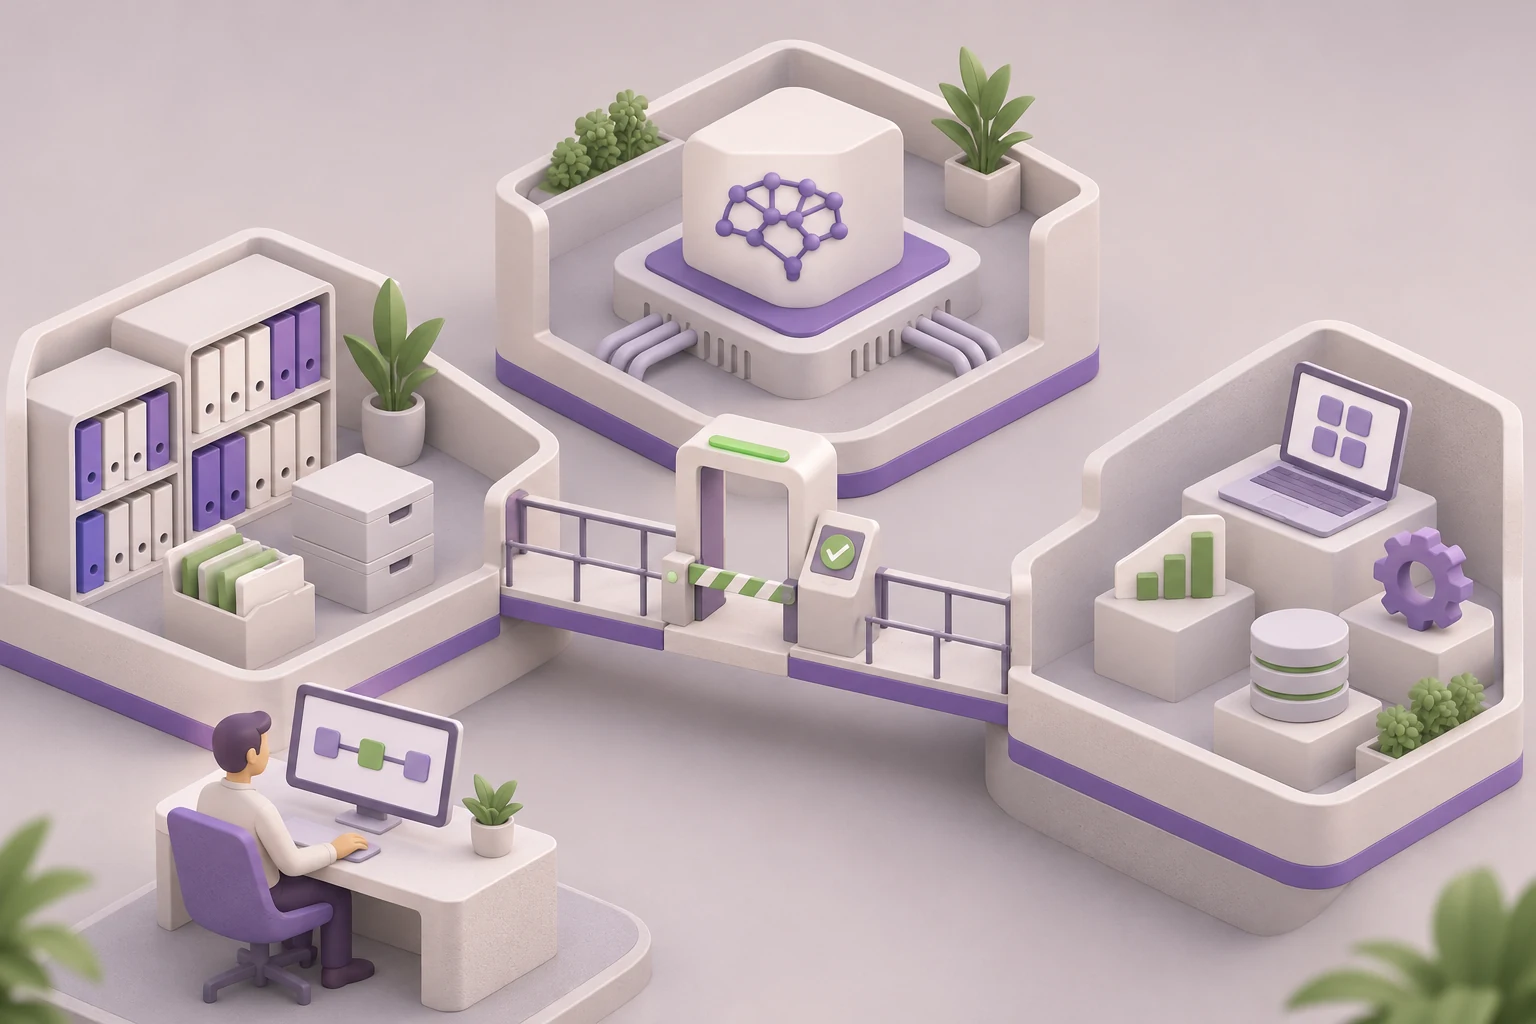
Illusztráció: elkülönített vállalati adatforrás, AI-környezet és üzleti alkalmazás, ellenőrzött kapcsolattal.
Lehatárolt adatút és engedélyezett műveletek.

Csak a szükséges adat

Az adatforrás, az érzékeny tartalom, a maszkolás és a megőrzés feltételeit a feldolgozás előtt kell tisztázni. Az érdeklődéshez nincs szükség bizalmas adatok beküldésére.

Minimális jogosultság

A hozzáférés a feladathoz, a felhasználóhoz és az adott művelethez igazodjon. Olvasási pilotból érdemes indulni, a módosítást külön engedélyezve.

Külső tartalom kezelése

Egy dokumentumba vagy weboldalba rejtett utasítás félrevezethet egy nyelvi modellt. A külső tartalom nem adhat jogot új adat elérésére vagy kritikus műveletre.

Ellenőrzés és követhetőség

Az ellenőrzendő kimeneteket, a jóváhagyásokat és a szükséges naplózást előre rögzítjük. A tesztelés a hibás, hiányos és nem engedélyezett kérésekre is terjedjen ki.

Engedélyezett forrásKijelölt adat és hozzáférés
AI-előkészítésÖsszefoglaló vagy javaslat
Emberi ellenőrzésForrás, tartalom, jóváhagyás
Engedélyezett műveletA meghatározott keretben

Szemléltető folyamat. A tényleges architektúrát és a kontrollokat a saját környezethez kell igazítani.

A felméréstől a pilotig

Egy konkrét feladat. Világos adatút. Ellenőrizhető eredmény.

A meglévő AI Opportunity Workshop és az AI-bevezetési szolgáltatások adják az indulás keretét. A műszaki tartalmat, a felelősségeket és a költségeket az egyeztetett feladat alapján határozzuk meg.

01 / FELADAT

Kijelöljük a használati esetet

Felhasználók, kívánt eredmény, szakmai felelős és az elfogadás feltételei. Egy feladatra fókuszálunk.

02 / ADAT ÉS KÖRNYEZET

Megtervezzük az adatkapcsolatot

Adatforrások, jogosultságok, felhős, helyi vagy hibrid feldolgozás. A választás az adatoktól és a működési igényektől függ.

03 / PILOT

Korlátozott körben tesztelünk

Egyeztetett tesztadatok, valós feladatok és hibás esetek. A válaszokat a forrással és szakértői értékeléssel vetjük össze.

04 / DÖNTÉS

Rögzítjük a továbblépést

Értékeljük a használhatóságot, dokumentáljuk a korlátokat és egyeztetjük a használati, támogatási és változtatási rendet.

Az AI tévedhet, és új kockázatokat is behozhat. A megoldás nem helyettesíti az információbiztonsági felelős munkáját, a szakértői vizsgálatot vagy a szervezet saját döntési felelősségét.

A meglévő Scepi-portfólióra építve

Összekapcsolható tudás, képzés és üzleti rendszerek.

Az információbiztonsági felhasználás ezekre a már bemutatott képességekre építhető. A konkrét bevezetési tartalom minden esetben külön egyeztetés része.

Gyakori kérdések

A bevezetés előtt.

Ez kész kiberbiztonsági termék vagy SOC-szolgáltatás?

Ez a Scepi meglévő AI-, tudáskezelési, oktatási és integrációs portfóliójára építhető alkalmazási irány. Az oldal nem kínál 24/7 SOC-ot, behatolásvizsgálatot vagy teljes körű incidenskezelést. Az egyeztetés során pontosan meghatározzuk, mely feladatot és milyen feltételekkel lehet megvalósítani.

Automatikusan módosítja az AI a rendszereinket?

A bemutatott megközelítésben az adatolvasás, a változtatás előkészítése és annak végrehajtása külön lépés. A módosításhoz szükséges jogosultságot és jóváhagyást előre kell rögzíteni. Egy AI-javaslat önmagában nem engedély.

Helyi vagy felhős AI-t érdemes használni?

A választás az adatok érzékenységétől, a szolgáltatási feltételektől, az integrációs igénytől és az üzemeltetési képességtől függ. A helyi feldolgozás önmagában nem jelent teljes biztonságot: ott is szükséges a jogosultságkezelés, a karbantartás és az ellenőrzés.

Garantálható a megfelelőség vagy a támadások megelőzése?

Nem. Az AI-val támogatott előkészítés és az ellenőrzött integráció nem jelent tanúsítványt, jogi megfelelőségi garanciát vagy teljes védelmet. A szervezetre vonatkozó követelményeket és a szükséges szakértői vizsgálatokat külön kell értékelni.

Milyen adatok kellenek az első egyeztetéshez?

A használati eset rövid leírása, a használt rendszerek és a kívánt eredmény. Jelszót, hozzáférési kulcsot, személyes adatot vagy bizalmas dokumentumot ne küldjön az érdeklődő űrlapon. Az adatkört és az átadás módját az egyeztetésen tisztázzuk.

Mennyibe kerül a bevezetés?

Az oldalhoz nem tartozik új, egységes biztonsági csomagár. A felmérés, a képzés, az integráció, az AI-környezet és az üzemeltetés szükséges tartalmát külön egyeztetjük. A meglévő AI-szolgáltatások keretei a vállalati AI-oldalon érhetők el.
Következő lépés

Melyik információbiztonsági feladatot szeretné átláthatóbbá tenni?

Mutassa meg a folyamatot, a használt rendszereket és az elérni kívánt eredményt. Közösen kijelöljük, hol segíthet az AI, milyen kontrollokra van szükség, és melyik lehatárolt feladattal érdemes elindulni.

Az első kapcsolatfelvételhez elég a feladat rövid leírása. Bizalmas adatot ne küldjön.

Szakmai háttér az AI-kontrollokhoz
Az általános tervezési szempontokhoz az alábbi nyilvános útmutatókat használtuk. Ezek nem Scepi-tanúsítványok vagy megfelelőségi igazolások.
NIST: Generative AI ProfileNCSC: biztonságos AI-fejlesztésOWASP: prompt injectionOWASP: érzékeny információk védelme